
Anscheinend geteilte OneDrive- oder SharePoint-Dateien - Access Token Theft
Sie erhalten ohne Vorankündigung, ohne Absprache, ohne Kontext eine Nachricht, dass eine Datei mit Ihnen geteilt wurde.
- Sie kennen den/die Absender*in NICHT:
- Größte Vorsicht angebracht!
- Lassen Sie sich auch nicht durch einen verlockenden Dokumententitel verleiten.
- Absender*in ist Ihnen bekannt:
- Ganz einfach: telefonisch abklären.
- Auch der Account eines bekannten Absenders kann kompromittiert sein. Telefonisches Nachfragen schafft Klarheit und Sicherheit für alle Beteiligten.
Sonderfall: vermeintlich geteilte OneDrive- oder SharePoint-Dateien
Es kann völlig legitim sein, dass Sie ein Mail bekommen mit der Info, dass eine Person, mit der Sie zusammenarbeiten, Ihnen Zugriff auf eine Datei via Microsoft SharePoint gewährt hat:
“… hat Ihnen Zugriff auf die Datei … gewährt”
“… shared a document with you”.
- Wenn BOKU-Angehörige an BOKU-Angehörige Dateien teilen, ist KEIN zusätzlicher Code nötig.
- Wenn Dateien zwischen Nicht-BOKU-Angehörigen und BOKU-Angehörigen ausgetauscht werden, erhalten die Empfänger ein zusätzliches Mail mit einem Kontoprüfcode.
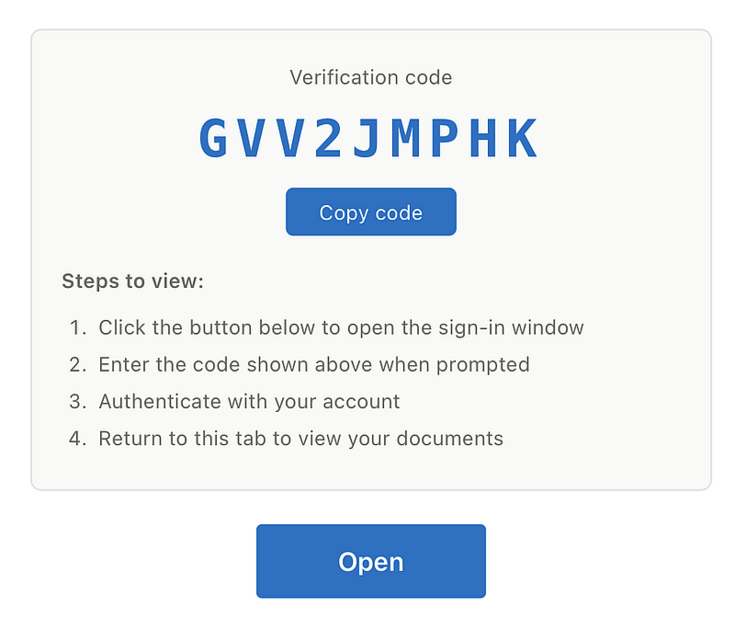
Falls Sie jedoch im selben Mail einen Gerätecode angezeigt bekommen, den Sie auf einer anderen Seite eingeben sollen, auf der Sie sich mit Ihren Microsoft Zugangsdaten einloggen sollen, handelt es sich um einen Angriff!
Bei diesem sogenannten Access Token Theft oder Device Code Phishing wird nicht das Passwort gestohlen, sondern ein bereits ausgestelltes Zugriffs- oder Sitzungstoken. Sobald Sie als Nutzer den Gerätecode eingeben, erhält der Angreifer den gültigen Zugriffs-Token von Microsoft. Der Angreifer hat nun vollen Zugriff, und kann agieren, als wären Sie selbst eingeloggt.
Was ist Device-Code-Phishing?
Beim Gerätecode-Anmeldeverfahren (Device Code Flow) handelt es sich eigentlich um einen legitimen Teil des OAuth‑2.0‑Standards. Es wurde für Geräte mit eingeschränkter Eingabemöglichkeit entwickelt, etwa Smart-TVs, Drucker oder IoT-Geräte, auf denen sich kein normales Anmeldefenster bedienen lässt. Das Gerät blendet einen kurzen Code ein, den der/die Nutzer*in auf einem zweiten Gerät im Browser auf einer offiziellen Microsoft-Seite eingibt.
Genau diesen Ablauf missbrauchen die Angreifer. Sie starten selbst einen solchen Anmeldevorgang, erzeugen einen gültigen Gerätecode und bringen das Opfer über eine Phishing-Nachricht dazu, diesen Code auf der echten Microsoft-Login-Seite einzugeben.
Sobald das Opfer den Prozess mit seinen Zugangsdaten und der MFA-Bestätigung abschließt, landen die gültigen Anmelde-Token nicht beim Gerät des Nutzers, sondern direkt bei den Angreifern.
Warum ist das so gefährlich?
Der kritische Punkt ist: Es wird kein Passwort im klassischen Sinne ausgespäht, und es gibt keine gefälschte Login-Seite. Die Anmeldung läuft vollständig über die echte Microsoft-Infrastruktur. Dadurch greifen viele etablierte Schutzmechanismen nicht wie gewohnt. Die erbeuteten Zugriffs- und Aktualisierungs-Token (Access- und Refresh-Token) ermöglichen den Angreifern einen dauerhaften Zugriff auf das Konto – oft sogar dann noch, wenn das Opfer später sein Passwort ändert. Mit diesem Zugriff können Angreifer E-Mails lesen (derzeit noch nicht an der BOKU), auf Dateien in OneDrive und SharePoint zugreifen, Teams-Nachrichten lesen und versenden und sich weiter im Unternehmensnetz bewegen.